Introdução
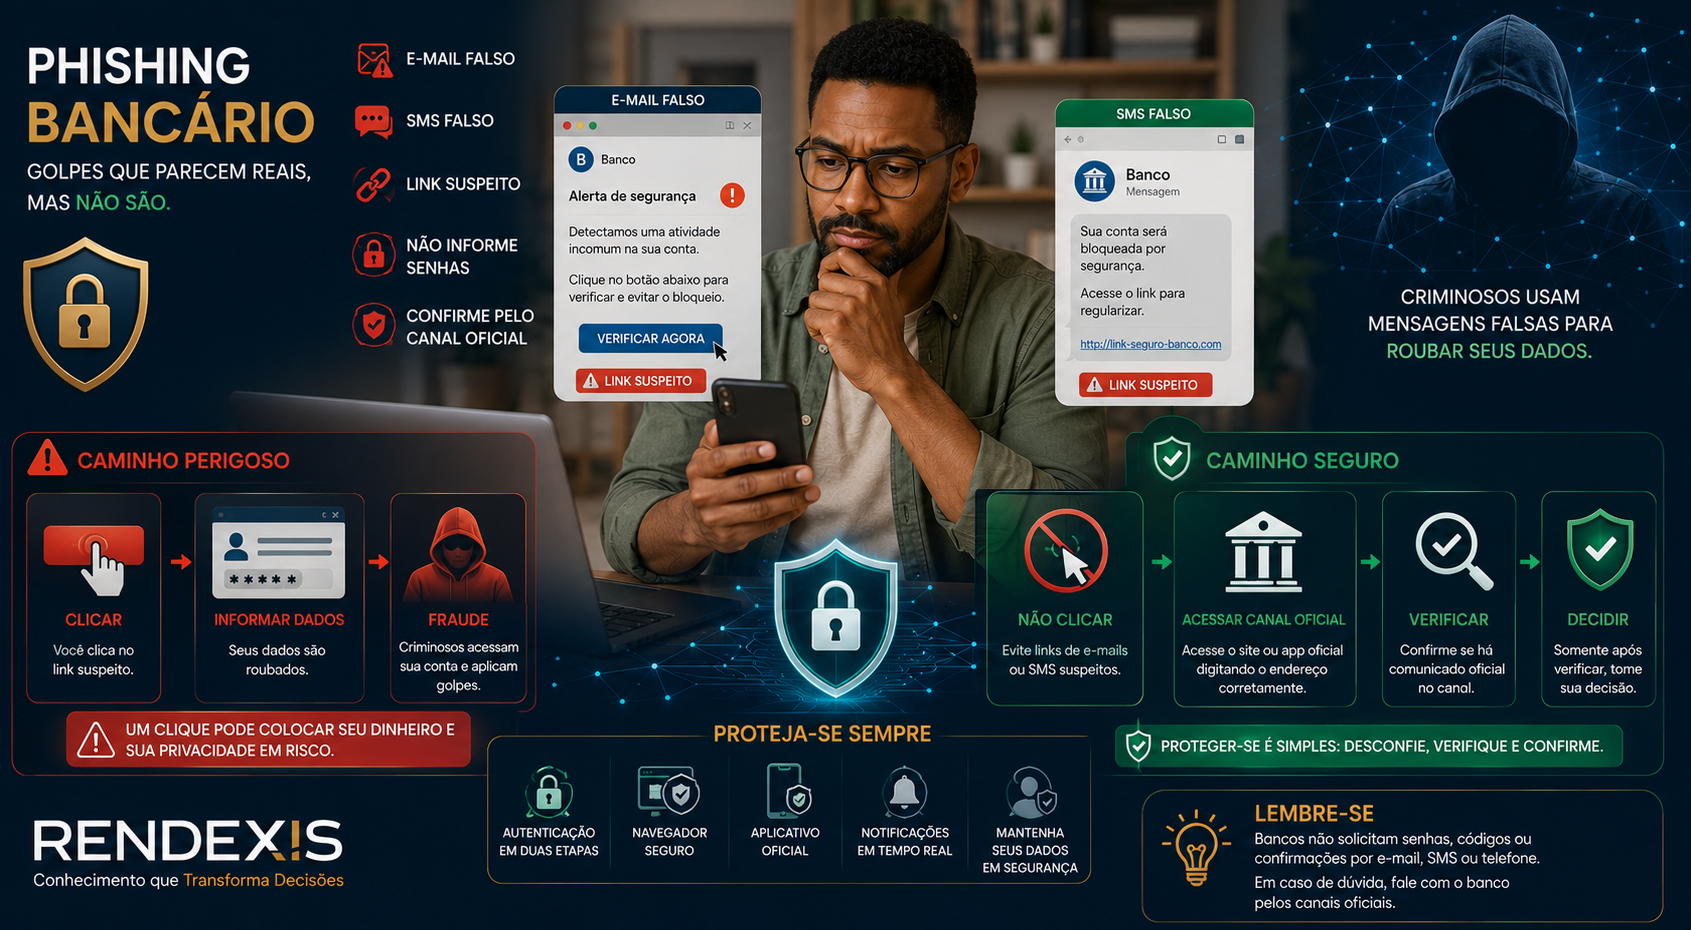
O phishing bancário é uma das formas mais conhecidas de fraude digital. O criminoso tenta convencer a vítima de que recebeu uma comunicação legítima de um banco, instituição financeira, empresa ou serviço conhecido.
A mensagem pode informar:
- uma compra suspeita;
- uma movimentação incomum;
- bloqueio de conta;
- atualização de cadastro;
- problema de segurança;
- vencimento de cartão;
- alteração de senha;
- benefício ou vantagem;
- necessidade de confirmar dados.
O objetivo é fazer com que a vítima clique em um link, abra um arquivo, forneça informações ou siga instruções que favoreçam o fraudador.
O CERT.br define phishing como uma técnica utilizada para tentar obter dados pessoais e financeiros por meio de mensagens fraudulentas que induzem o usuário a realizar determinada ação. O material também alerta para mensagens com links desconhecidos e falsas páginas de serviços.
Quando o phishing utiliza SMS, é comum utilizar o termo smishing, uma combinação de SMS com phishing.
A fraude pode parecer simples, mas é construída para explorar três fatores:
confiança + urgência + distração.
O criminoso não precisa necessariamente invadir o banco.
Ele tenta fazer com que a própria vítima entregue o acesso.
O Banco Central orienta que o cliente desconfie de mensagens ou e-mails que solicitem procedimentos de segurança, cliques em links ou documentos e que, diante de uma situação suspeita, não realize os procedimentos indicados e procure diretamente os canais oficiais do banco.
A regra RENDEXIS é:
Não clique para verificar. Verifique sem clicar.
O QUE É PHISHING BANCÁRIO?
Phishing é uma modalidade de fraude digital baseada em engenharia social.
O criminoso cria uma comunicação falsa que parece legítima e tenta induzir a vítima a realizar uma ação.
No phishing bancário, a mensagem normalmente utiliza a identidade visual ou o nome de uma instituição financeira.
Pode parecer um comunicado enviado por:
- banco;
- cartão de crédito;
- instituição de pagamento;
- corretora;
- plataforma financeira;
- empresa conhecida.
A finalidade pode ser obter:
- CPF;
- número da conta;
- senha;
- dados do cartão;
- código de autenticação;
- informações pessoais;
- credenciais de acesso.
Também pode tentar instalar software malicioso ou conduzir o usuário para uma página fraudulenta.
A FEBRABAN define phishing, também chamado de “pescaria digital”, como fraude eletrônica voltada à obtenção de dados pessoais, frequentemente por meio de mensagens e e-mails falsos que induzem o usuário a clicar em links suspeitos.
Phishing não significa apenas “e-mail falso”
Embora o e-mail seja um dos meios tradicionais, a mesma lógica pode aparecer em:
- SMS;
- WhatsApp;
- redes sociais;
- páginas falsas;
- mensagens instantâneas.
Por isso, o princípio é mais importante que o canal:
Não confie em uma comunicação apenas porque ela parece profissional.
COMO O GOLPE FUNCIONA — PASSO A PASSO
Etapa 1 — O criminoso cria a isca
A primeira preocupação do fraudador é criar uma mensagem que desperte atenção.
Exemplos:
“Detectamos uma compra suspeita.”
“Sua conta será bloqueada.”
“Atualize seus dados imediatamente.”
“Seu cartão foi utilizado.”
“Confirme sua identidade.”
“Existe uma transação pendente.”
A mensagem precisa parecer importante.
Etapa 2 — Surge a urgência
O criminoso tenta impedir que a vítima pense com calma.
Pode estabelecer um prazo:
“Clique nas próximas horas.”
Ou apresentar uma ameaça:
“Sua conta será bloqueada.”
A urgência é uma ferramenta de engenharia social.
Ela reduz a tendência de verificar a informação antes de agir.
Etapa 3 — Aparece um link
O objetivo normalmente é levar a vítima para uma página controlada pelo criminoso.
O link pode parecer relacionado ao banco.
Mas aparência não é garantia de legitimidade.
Uma página falsa pode reproduzir:
- logotipo;
- cores;
- menus;
- textos;
- campos de login;
- identidade visual.
O CERT.br alerta justamente para páginas falsas criadas para induzir o usuário a fornecer dados.
Etapa 4 — A vítima acessa a página
A página pode solicitar:
- CPF;
- agência;
- conta;
- senha;
- número do cartão;
- código recebido por SMS;
- outros dados.
O usuário acredita estar resolvendo um problema.
Na realidade, pode estar entregando informações diretamente ao criminoso.
Etapa 5 — O criminoso utiliza os dados
Com os dados obtidos, o fraudador pode tentar:
- acessar contas;
- realizar operações;
- contratar produtos;
- realizar pagamentos;
- obter informações adicionais;
- aplicar outros golpes.
Em algumas situações, a primeira fraude serve apenas para iniciar uma segunda etapa.
Etapa 6 — Pode surgir uma falsa central
Depois do clique ou preenchimento, o criminoso pode entrar em contato por telefone.
A narrativa pode ser:
“Detectamos uma tentativa de fraude.”
Ou:
“Precisamos confirmar algumas informações.”
A FEBRABAN alerta que golpes bancários podem combinar SMS, e-mail, ligações e falsas centrais de atendimento.
PRINCIPAIS MODALIDADES
E-mail falso do banco
É uma das formas tradicionais.
O e-mail pode informar:
- transação suspeita;
- atualização de cadastro;
- bloqueio;
- alteração de senha;
- problema na conta;
- benefício;
- cartão.
O objetivo é levar o usuário a clicar.
SMS falso — Smishing
O SMS geralmente é curto e direto.
Exemplo:
“Compra não reconhecida. Clique aqui para cancelar.”
Ou:
“Sua conta foi bloqueada. Regularize agora.”
O problema não está apenas no conteúdo.
O link é o principal elemento de risco.
Falsa atualização de segurança
O criminoso afirma que o banco identificou um problema e que o cliente precisa:
- atualizar o aplicativo;
- validar cadastro;
- confirmar dispositivo;
- atualizar senha;
- confirmar identidade.
O Banco Central alerta especificamente para mensagens que induzem o cliente a executar procedimentos de segurança ou clicar em links/documentos.
Falsa compra ou transação suspeita
A mensagem afirma que houve uma compra.
Exemplo:
“Compra aprovada. Caso não reconheça, clique para contestar.”
Essa modalidade explora o medo de uma movimentação financeira não autorizada.
Falso vencimento de cartão ou benefício
O criminoso pode criar mensagens relacionadas a:
- cartão;
- pontos;
- milhas;
- benefícios;
- promoções;
- prêmios.
A FEBRABAN registra casos em que criminosos usam mensagens sobre pontos ou milhas para induzir o cliente a acessar sites ou entrar em contato com falsas centrais.
Link para página falsa
A mensagem pode não solicitar dados diretamente.
Ela simplesmente conduz o usuário para um site falso.
Esse site pode tentar capturar as informações quando a vítima preencher os campos.
Phishing combinado com falsa central
É uma modalidade particularmente perigosa.
O fluxo pode ser:
SMS → link ou telefone → falsa central → coleta de dados → fraude.
A FEBRABAN alerta que criminosos utilizam mensagens e ligações para se passar por instituições financeiras e obter dados ou induzir vítimas a realizar operações.
PRINCIPAIS SINAIS DE ALERTA
🚨 Urgência exagerada
Desconfie de mensagens que exigem uma ação imediata.
🚨 Ameaça de bloqueio
Frases como:
“Sua conta será encerrada.”
“Seu cartão será bloqueado.”
“Você perderá o acesso.”
Podem ser utilizadas para provocar uma reação impulsiva.
🚨 Link inesperado
Recebeu uma mensagem com link que você não estava esperando?
Não clique.
🚨 Erros de português
Erros gramaticais podem ser um sinal.
Mas atenção:
um texto perfeitamente escrito também pode ser fraudulento.
🚨 Endereço estranho
Observe o domínio do site.
Um endereço pode conter palavras relacionadas ao banco e ainda assim não pertencer ao banco.
🚨 Pedido de senha
Não forneça senhas por links recebidos em mensagens.
🚨 Pedido de código
Códigos de autenticação são informações sensíveis.
Nunca entregue um código apenas porque alguém afirma ser funcionário do banco.
🚨 Pedido para instalar aplicativo
Desconfie de mensagens que orientem a instalação de aplicativos por links desconhecidos.
🚨 Número ou canal desconhecido
Uma mensagem não se torna legítima apenas porque utiliza o nome da instituição.
COMO SE PROTEGER
Não clique no link
Essa é a primeira regra.
Se receber uma mensagem:
não utilize o link fornecido para verificar a informação.
Abra o aplicativo oficial ou digite manualmente o endereço conhecido da instituição.
Acesse o banco pelo canal oficial
Se quiser verificar uma transação:
- abra o aplicativo oficial;
- consulte a conta;
- confira as movimentações;
- utilize os canais oficiais de atendimento.
O Banco Central recomenda procurar diretamente o banco para confirmar situações suspeitas.
Nunca forneça senha por link recebido
Senha é informação de autenticação.
Não deve ser entregue em resposta a uma mensagem inesperada.
Nunca compartilhe códigos
Se um código chegar ao seu celular:
não informe a terceiros.
Principalmente se você não iniciou nenhuma operação que justificasse aquele código.
Não ligue para números recebidos na mensagem
Esse cuidado é particularmente importante.
A FEBRABAN orienta que o cliente não ligue para números 0800 recebidos por SMS ou outras mensagens. Se houver dúvida, deve procurar os canais oficiais do banco.
Mantenha o sistema atualizado
Mantenha:
- sistema operacional;
- aplicativos;
- navegador;
- ferramentas de segurança
atualizados.
Use autenticação adicional
Quando disponível, utilize recursos adicionais de segurança oferecidos pela instituição.
A autenticação em múltiplos fatores pode aumentar a proteção da conta.
Reduza a impulsividade
Crie uma regra pessoal:
Problema financeiro recebido por mensagem nunca será resolvido pela própria mensagem.
Primeiro confirme.
Depois aja.
O QUE FAZER SE VOCÊ CAIR NO GOLPE
Se você clicou ou forneceu informações, não entre em pânico.
A velocidade da reação é importante.
Se apenas clicou
Se você clicou no link, mas não forneceu informações:
- feche a página;
- não instale nada;
- não continue a interação;
- faça uma verificação de segurança no dispositivo;
- observe movimentações financeiras;
- entre em contato com o banco se houver qualquer dúvida.
Se informou dados bancários
Entre imediatamente em contato com a instituição financeira pelos canais oficiais.
Informe que seus dados podem ter sido expostos.
Solicite orientação sobre:
- bloqueio;
- alteração de credenciais;
- monitoramento;
- operações suspeitas.
Se informou senha
Altere a senha imediatamente pelo canal oficial.
Se a mesma senha for utilizada em outros serviços, altere-a também.
Se informou código de autenticação
Procure imediatamente o banco.
Explique exatamente o que ocorreu.
Não tente resolver o problema por meio do contato recebido no golpe.
Se houve movimentação financeira
Comunique imediatamente a instituição financeira.
Informe:
- horário;
- valor;
- operação;
- conta de destino;
- comprovante;
- circunstâncias da fraude.
Preserve todas as evidências.
Registre a ocorrência
Em caso de prejuízo ou comprometimento de dados, registre a ocorrência junto às autoridades competentes.
Guarde:
- e-mail;
- SMS;
- número;
- endereço do site;
- capturas de tela;
- comprovantes;
- protocolos.
Essas informações podem ser importantes para investigação e contestação.
EXEMPLO PRÁTICO
Imagine que Maria receba o seguinte SMS:
“ATENÇÃO: identificamos uma compra suspeita em seu cartão. Para evitar o bloqueio, confirme imediatamente seus dados.”
A mensagem contém um link.
Maria quase clica.
Mas decide:
- não abrir o link;
- abrir o aplicativo oficial do banco;
- verificar o cartão;
- consultar as últimas transações;
- não encontrar a compra mencionada;
- acessar o canal oficial de atendimento.
Resultado
Maria identificou que a mensagem não era necessária para resolver nenhum problema real.
Ela evitou:
- entregar seus dados;
- fornecer sua senha;
- expor o cartão;
- acessar uma página potencialmente fraudulenta.
A decisão correta foi simples:
ela verificou a informação fora do canal utilizado pelo golpista.
ERROS COMUNS
“O logotipo do banco está na mensagem.”
Logotipo pode ser copiado.
“A mensagem parece profissional.”
Criminosos podem reproduzir linguagem e identidade visual de empresas legítimas.
“O endereço começa com HTTPS.”
HTTPS indica uma conexão criptografada, mas não comprova que o site pertence ao banco.
Esse é um ponto importante.
“O SMS chegou na mesma conversa das mensagens do banco.”
Isso também não é garantia suficiente.
O usuário deve verificar a informação pelo canal oficial.
“Só vou clicar para descobrir.”
O clique pode ser justamente a ação que o criminoso espera.
“Vou ligar para o número indicado na mensagem.”
Não faça isso.
Procure o número no aplicativo, cartão, contrato ou site oficial da instituição.
A FEBRABAN recomenda não utilizar números fornecidos em mensagens suspeitas.
“O banco precisa que eu faça uma transferência para cancelar.”
Não.
A FEBRABAN alerta que bancos não pedem transferências ou Pix para supostamente regularizar problemas na conta ou cartão.
CHECKLIST RENDEXIS DE PROTEÇÃO
Antes de clicar em um e-mail ou SMS relacionado ao banco:
- Eu estava esperando essa mensagem?
- A mensagem exige urgência?
- Existe um link?
- O remetente é realmente conhecido?
- O endereço do site pertence à instituição?
- Estão solicitando CPF ou dados pessoais?
- Estão solicitando senha?
- Estão solicitando código de autenticação?
- Estão solicitando instalação de aplicativo?
- Existe um telefone informado na mensagem?
- O texto ameaça bloquear minha conta?
- Posso verificar a informação diretamente no aplicativo oficial?
- Posso utilizar o canal oficial do banco?
Se houver dúvida:
NÃO CLIQUE.
Abra o aplicativo oficial.
Consulte o banco.
Depois decida.
CONCLUSÃO
O phishing bancário não depende apenas de tecnologia.
Ele depende de convencimento.
O criminoso cria uma situação que parece verdadeira, apresenta um problema urgente e oferece uma solução aparentemente simples:
clique aqui.
É exatamente nesse momento que o consumidor precisa interromper o processo.
Uma mensagem pode conter:
- o nome do banco;
- o logotipo;
- linguagem profissional;
- um link aparentemente legítimo;
- uma suposta transação;
- um número de atendimento.
Nada disso, isoladamente, prova que a comunicação é verdadeira.
A forma mais segura de verificar é sair da comunicação recebida e procurar a instituição pelos canais oficiais.
Não clique no link para descobrir se a mensagem é verdadeira.
Verifique primeiro.
Não informe a senha para cancelar uma operação.
Confirme primeiro.
Não ligue para o número enviado pelo SMS.
Procure o canal oficial.
Não faça uma transferência para resolver uma suposta fraude.
Consulte o banco.
A lógica é simples:
O criminoso cria a urgência. Você cria a pausa.
Essa pausa pode ser suficiente para impedir uma fraude.
DICA RENDEXIS
Recebeu um e-mail ou SMS dizendo que existe um problema no banco? Não resolva o problema pela mensagem. Acesse o banco pelo canal oficial e verifique diretamente.
PARE → NÃO CLIQUE → CONFIRME → VERIFIQUE → DECIDA
Continue aprendendo
Se este conteúdo foi útil, continue sua jornada de educação financeira com outros artigos da RENDEXIS. Quanto mais conhecimento você adquirir, mais preparado estará para tomar decisões financeiras conscientes e alcançar seus objetivos.
Artigos relacionados
- Golpe do Pix: Como Identificar e se Proteger
- Golpe do Falso Motoboy/Entregador: Como Funciona
- Golpe do WhatsApp Clonado Pedindo Dinheiro: Como se Proteger
- Segurança Digital e Financeira
- Como Proteger seu Patrimônio
- Como Utilizar o Pix com Segurança
- Educação Financeira
FONTES OFICIAIS
- Banco Central do Brasil
- CERT.br / NIC.br
- FEBRABAN
Aviso legal: Este artigo tem finalidade exclusivamente educativa e informativa. As informações apresentadas não constituem recomendação de investimento, consultoria financeira, jurídica ou tributária. Antes de tomar decisões financeiras, avalie sua situação específica e, se necessário, consulte um profissional qualificado.

RENDEXIS é um portal de educação financeira que transforma temas de economia, finanças e investimentos em informação clara, prática e confiável. Com mais de 35 anos de experiência profissional em áreas como contabilidade, controladoria, finanças e consultoria empresarial, nosso compromisso é ajudar você a tomar decisões financeiras mais conscientes e construir patrimônio no longo prazo.